SCS評価制度の目的は以下の通りです。
・発注者/受注者双方にとって、適切なセキュリティ対策の決定や対策状況の説明が容易で、適切なものになる。
・取引先のセキュリティ対策が適切に実装されることで、発注企業のサプライチェーン・リスクの低減や、経済・社会全体でのサイバーレジリエンスを強化する。
発注企業と受注企業のセキュリティリスク低減だけではなく、コストも低減にもつなげ、サプライチェーン全体のセキュリティ底上げによる経済・社会全体のサイバーレジリエンスの強化が期待されます。


インデックス
本サイトでは、SCS評価制度★3・★4の取得を検討または情報収集する企業が、取得・運用準備を行うための情報提供を目的としています。また、制度内容や評価基準等のアップデートに従い、本サイトも順次最新情報を発信してまいります。
近年、サプライチェーンを通じたサイバー攻撃が頻発しその被害は取引先や委託先へ連鎖的に影響を及ぼすようになっています。
一方で、委託元企業は委託先のセキュリティ対策状況の可視化や要求事項(チェックリスト等)の適正性の担保が難しく、委託先企業も複雑なサプライチェーン下で様々な委託元から求められる要求事項への対応で過度な負担が発生していました。
こうした背景を踏まえ、委託先へのサイバー攻撃等を起因とした事業停止、機密情報の漏えいや改ざん、委託先等を踏み台とした不正侵入等のリスクに対する適切なセキュリティ対策の実施を促し、サプライチェーン全体でのセキュリティ対策水準の向上を図るために、SCS評価制度がつくられました。
SCS評価制度の目的は以下の通りです。
・発注者/受注者双方にとって、適切なセキュリティ対策の決定や対策状況の説明が容易で、適切なものになる。
・取引先のセキュリティ対策が適切に実装されることで、発注企業のサプライチェーン・リスクの低減や、経済・社会全体でのサイバーレジリエンスを強化する。
発注企業と受注企業のセキュリティリスク低減だけではなく、コストも低減にもつなげ、サプライチェーン全体のセキュリティ底上げによる経済・社会全体のサイバーレジリエンスの強化が期待されます。
POINT
 SCS評価制度は、企業を評価・格付けすることが目的ではなく、サプライチェーン全体でセキュリティ水準を共有するための仕組みです。特定の製品やサービスの導入を義務付けるものではありません。
SCS評価制度では、取引先や委託先へのサイバー攻撃等に起因した「情報セキュリティリスク(機密性・可用性・完全性への影響)」に加えて、「製品・サービスの停止リスク(事業継続性への影響)」と取引ネットワークを通じた不正侵入等リスクを対象とする「サプライチェーンリスク」を対象リスクとして想定しています。
影響を受けるサプライチェーンは、下記に大別しています。
・ビジネスサプライチェーン
物品調達及び業務委託(IT機器又はシステムの設計・構築・運用に係るものも含むに加え、業務提携、 ITサービスサプライチェーン除くAPI連携などを含む)
・ITサービスサプライチェーン
外部情報サービス(クラウドサービス、ホスティングサービス等、自組織内で情報機器を保有しない形態の情報サービスの調達を含む)
| リスク分類 | リスク事象 | 想定する サプライチェーンリスク |
インシデント事例 | 影響を受ける サプライチェーン |
|---|---|---|---|---|
| 事業継続 | 事業・サービスの 提供途絶 |
サプライチェーン企業へのサイバー攻撃等に起因する、調達部品の供給遅延・停止 |
|
ビジネスサプライチェーン |
| 調達したクラウドサービスへのサイバー攻撃等に起因する、クラウドサービスの停止 |
|
ITサービスサプライチェーン | ||
| データ保護 | 機密情報の 漏えい、改ざん |
サプライチェーン企業へのサイバー攻撃等に起因する、機密情報の漏えい・改ざん |
|
ビジネスサプライチェーン |
| マネージドサービス等へのサイバー攻撃等に起因する、機密情報の漏えい・改ざん |
|
ITサービスサプライチェーン | ||
| 調達したクラウドサービスへのサイバー攻撃等に起因する、機密情報の漏えい・改ざん |
|
ITサービスサプライチェーン | ||
| 不正アクセス | 取引先等を 踏み台とした 不正侵入 |
サプライチェーン企業の環境を踏み台とした、発注者側システム環境への不正侵入 |
|
ビジネスサプライチェーン |
| マネージドサービス等の環境を踏み台とした、発注者側システム環境への不正侵入 |
|
ビジネスサプライチェーン |
SCS評価制度の評価対象は、サプライチェーンを構成する企業などのIT基盤です。このIT基盤には、メールサーバー、Webサーバ等の公開サーバや認証基盤などが含まれます。一方で、製造設備などの制御(OT)システムや、発注元などに提供する製品そのものについては、直接の評価対象となりません。
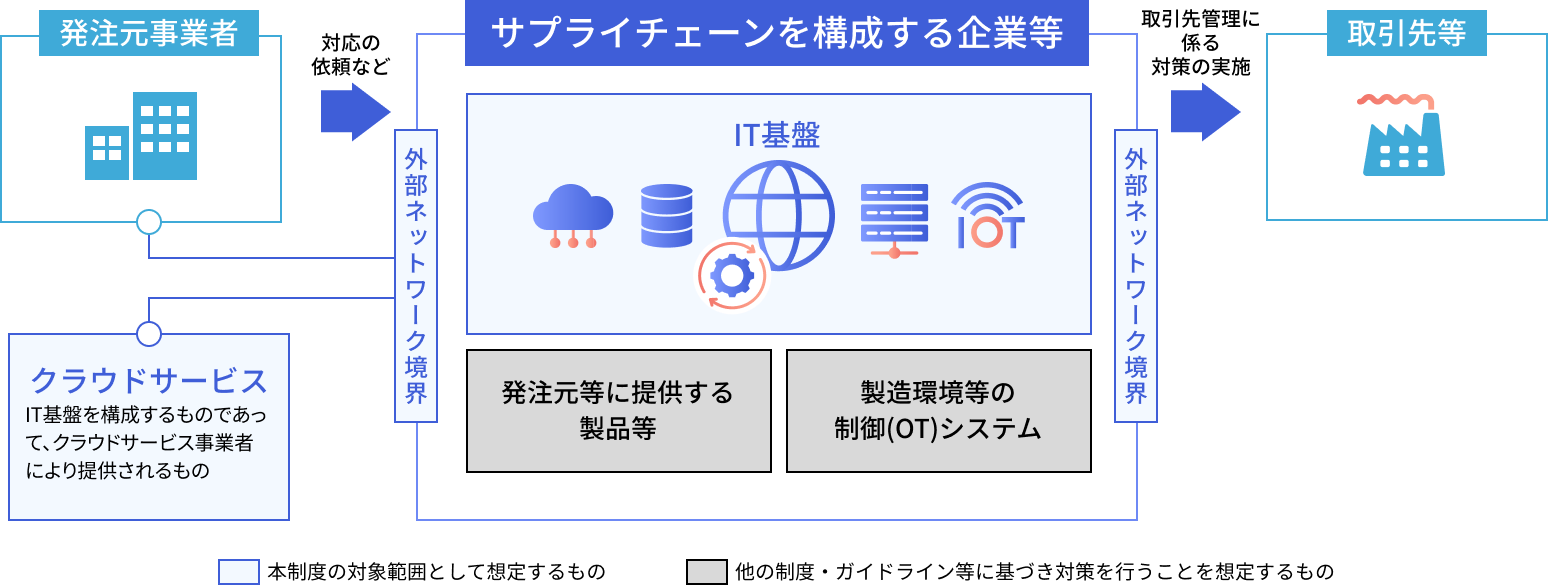
今後のSCS評価制度の浸透拡張や諸外国の制度との連携も見据え、政府のガバナンスが効き、任意制度として新たに普及させるために、本制度は経済産業省の方針に基づいて制度が構築され、同省の監督のもと、独立行政法人情報処理推進機構(IPA)が運営主体となっています。
 タップで拡大
対象とする組織
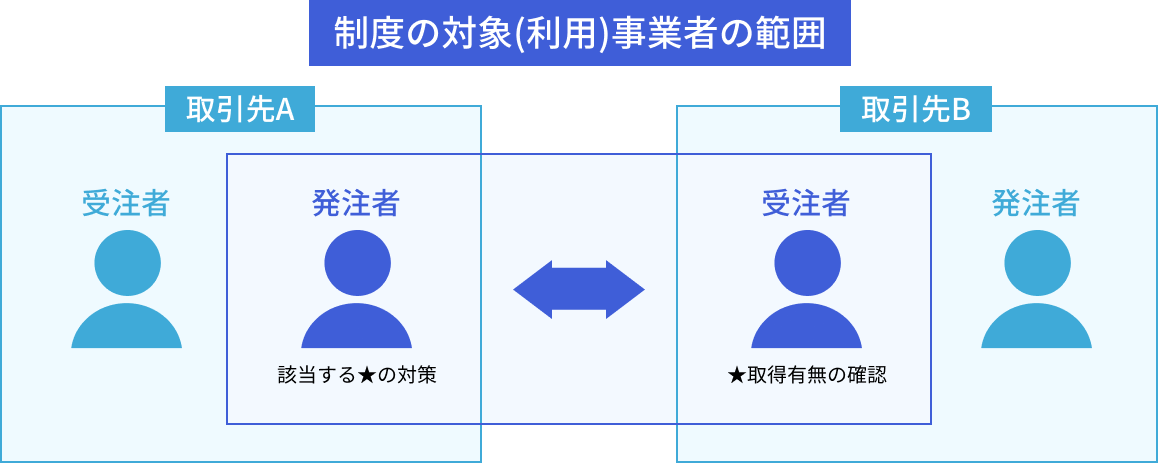
SCS評価制度では、セキュリティ対策の実施主体をサプライチェーン上において2社間の契約におけるを想定しています。ただし、対策の実施にあたっては、発注者側の協力が必要となるため、制度上は赤枠で囲った範囲を制度対象(利用)事業者とされています。また、企業は取引関係によって「発注者」と「受注者」の両方の立場を持つこともあり、一律ではなく、自社の立ち位置に応じた対応が求められます。
評価取得の単位
評価の申請は、原則として法人単位または個人事業主単位で行います。ただし、取得希望企業が設定した適用範囲(事業部単位・グループ単位など)による申請は、★3ではセキュリティ専門家、★4では評価機関による妥当性確認が必要となります。
SCS評価制度では、以下のように段階別に★3・★4・★5の評価レベルを設けています。上位の★は下位の★の要求事項を包括するため、下位から順に取得する必要はありません。
★3|基礎的なセキュリティ対策水準
一般的なサイバー脅威に対処するための基礎的水準。専門家の確認を受けた自己評価により判定します。
★4|より広範・高度なセキュリティ対策水準
初期侵入への対策に加え、被害拡大防止までを含む水準。第三者評価機関による評価により判定します。
★5|今後検討予定
より高度な対策水準として、今後具体化が検討されています。
| ★3 | ★4 | ★5 | |
|---|---|---|---|
| 想定される脅威 |
|
|
|
| 対策の基本的な考え方 |
|
|
|
| 脅威に対する達成水準(イメージ) |
|
|
|
| 要求事項数 | 26件 | 43件 | 今後検討することを想定 |
| 評価スキーム | 専門家確認付き自己評価 | 第三者評価 | 第三者評価 |
| 有効期間 | 1年 | 3年 | 今後検討することを想定 |
| ベンチマーク(対象企業やリスクが同様であり、対策項目を検討する上で参考) |
|
|
|
再委託先への適用
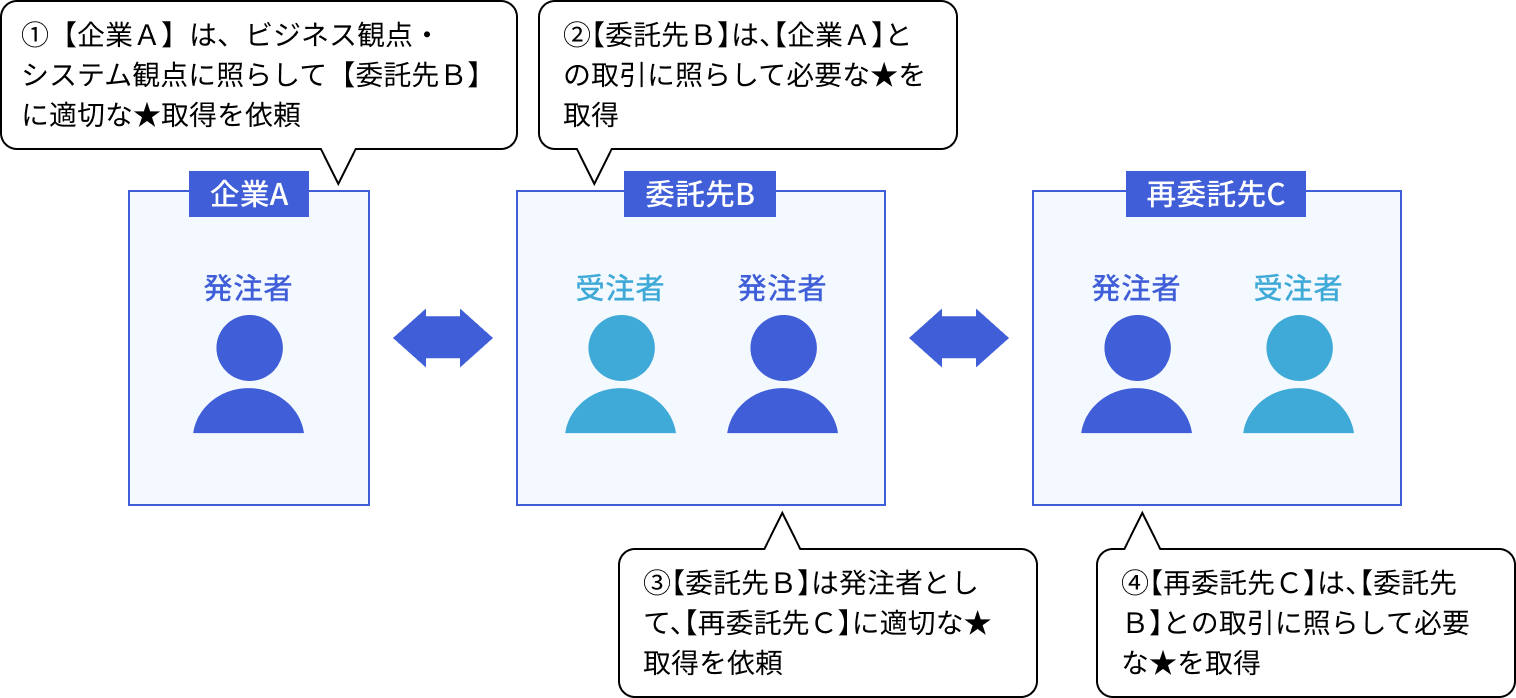
再委託先へのSCS評価制度の適用は、元の発注者ではなく、直接取引を行っている委託先の判断で実施します。
★4評価における再委託先対応
直接取引を行っている委託先が★4の場合、★4要求事項に「重要な取引先におけるセキュリティ対策状況の把握」があるため、重要な機密情報が提供されている再委託先等にも一定の適用が期待されています。
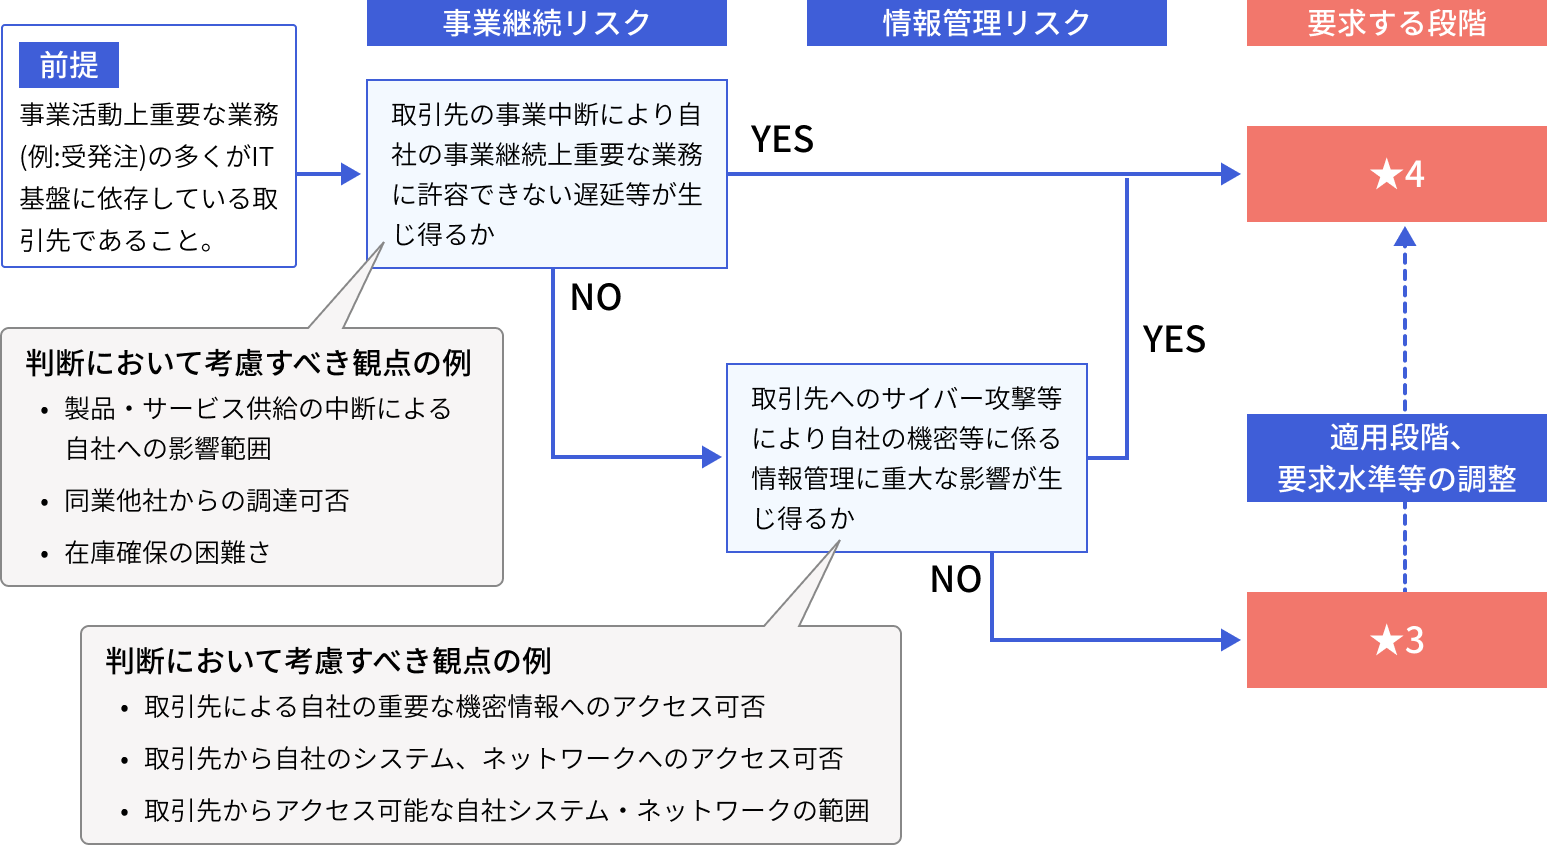
SCS評価制度では、事業活動上、重要な業務の多くがIT基盤に依存している取引先で、事業継続リスク、情報管理リスクの影響度合いに応じて、★3・★4の取得が求められることを想定しています。
また、必要に応じて適用するレベルや要求事項についても調整が可能であり、一律ではなく実態に即した運用が前提となっています。
SCS評価制度では、国際的なセキュリティフレームワークである NIST Cyber Security Framework(CSF)に対応した6つの分類に、取引先管理に重点を置いた分類を加えた7つの分類において、それぞれのレベルごとの達成すべき対策の要求事項・評価基準が定義されています。
今後もサイバーセキュリティの動向に合わせて継続的に見直しが行われる想定です。
| 大分類 | ★3 | ★4 | NIST CSFに おける機能 |
|---|---|---|---|
| ガバナンス の整備 |
企業として最低限のリスク管理体制の構築
|
継続的改善に資するリスク管理体制の構築
|
統治(GV) |
| 取引先管理 |
取引先に課す最低限のルール明確化
|
取引先の管理・把握及び取引先との役割・責任の明確化
|
|
| リスクの 特定 |
自社IT基盤や資産の現状把握
|
脆弱性など最新状況の把握と反映
|
識別(ID) |
| 攻撃等の 防御 |
不正アクセスに対する基礎的な防御
端末やサーバーの基礎的な保護
|
多層防御による侵入リスクの低減
|
防御(PR) |
| 攻撃等の 検知 |
ネットワーク上の基礎的な監視等
|
迅速な異常の検知
|
検知(DE) |
| インシデント への対応 |
インシデント発生に備えた対応手順の整備
|
対応(RS) | |
| インシデント からの復旧 |
インシデント発生から復旧するための対策の整備
|
インシデントからの復旧手順等の整備
|
復旧(RC) |
※ 記載内容は全ての要求事項を網羅するものではありません。
※ [ ]内は要求事項番号を示しています。
★3・★4の要求事項・評価基準に加え、評価取得に向けた具体的な進め方や評価手法を示すガイドラインが今後整備される予定です。
取得を希望する企業が要求事項・評価基準に対する自己評価を実施し、その内容を社内外のセキュリティ専門家の確認による自己評価を経て、事務局より★3取得企業として認証されます。
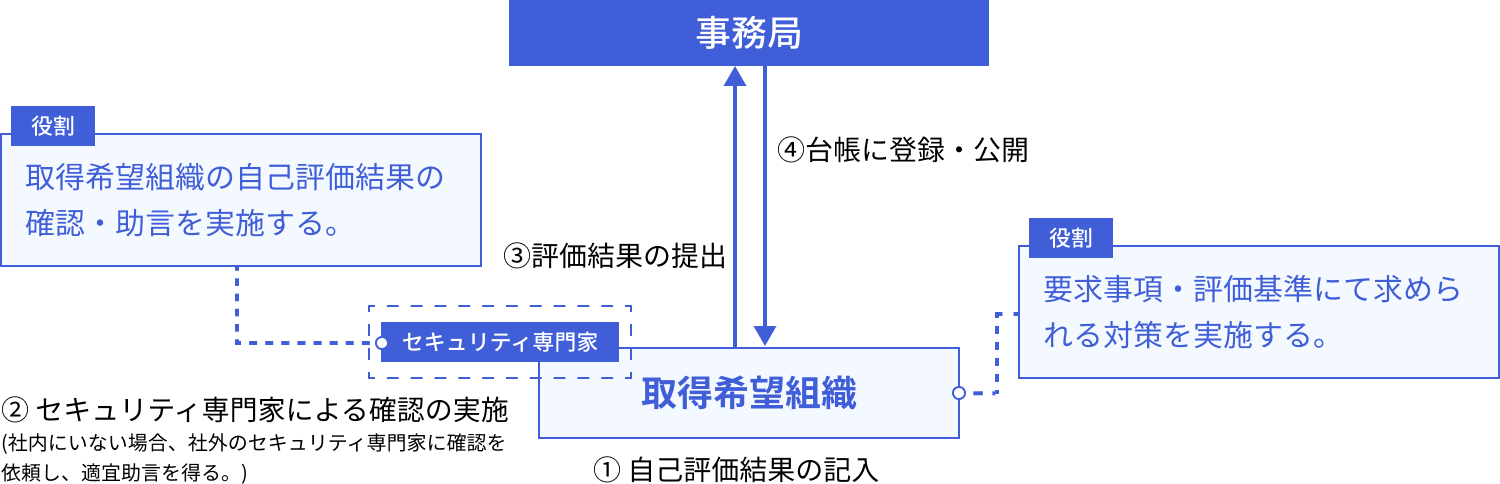
※ 自己評価とは、経営層による確認(自己適合宣言)を経たうえで、企業全体として実施する評価を指します。
個別部門や担当者単位で実施する評価は対象には含まれません。
※ 専門家とは、一定のセキュリティ関連資格を有し、制度が定める研修を受講したうえで、自己評価内容の確認や助言を行う役割を担う者を指します。
※ 自己評価結果に虚偽、その他の不正が発覚した場合、取得した★の取消し等の措置を受ける場合がある。
取得を希望する企業が要求事項・評価基準に対する自己評価を実施し、評価機関による審査(ヒアリング・規程確認など)と技術検証が実施され、対策の実効性が確認されます。
この結果をもとに評価報告書が作成され、問題がない場合には事務局/指定委員会により★4取得企業として承認されます。
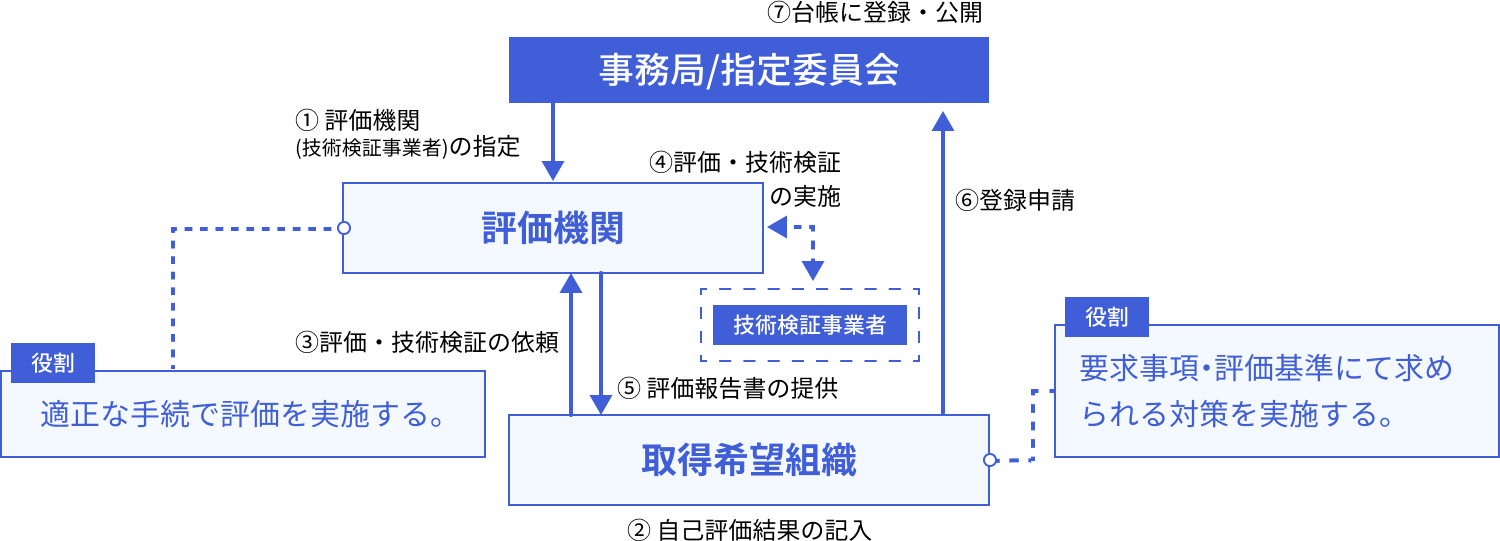
※ 評価機関とは、制度で指定された第三者機関であり、取得希望企業とは独立した立場で評価を実施する組織を指します。
※ 技術検証事業者とは、制度で指定された第三者組織であり、IT基盤などに対して技術的な検証を実施する役割を担います。
※ 技術検証については評価機関内部で実施する場合と評価機関が外部事業者に委託して実施する場合が想定されます。
※ 自己評価結果に虚偽、その他の不正が発覚した場合、取得した★の取消し等の措置を受ける場合がある。
※ 評価・検証手続に重大な瑕疵(虚偽の評価、著しい低品質等)があることが発覚した場合、評価機関の指定取消し等の措置を受ける場合がある。
★3の自己評価を行うセキュリティ専門家には、力量の保持/維持要件を満たす資格保持者であることが求められます。
・セキュリティ専門家には力量の保持/維持と研修の受講に係る要件を課す。
・当該セキュリティ専門家による管理の下、別の要員に作業を担わせる場合、当該作業従事者には制度が定める研修の受講を求める。
| 役割 | 力量の保持/維持 | |
|---|---|---|
| セキュリティ専門家※自らの監督の下で確認の実務を作業従事者に担わせることが可能 | 確認過程全般を統括し、確認を行った上で、自らの責任において確認結果に対する署名を行う。 |
|
| (セキュリティ専門家が実際の作業を作業従事者に担わせる場合)作業従事者 | セキュリティ専門家の監督下で、確認を行う。 | (不要) |
| 研修の受講 |
|---|
| 制度が定める研修を受講していること。 |
| 目的 | 本制度に関する概要や専門家業務を行うにあたっての注意事項を理解することで、円滑に助言・確認できるようになる。 |
|---|---|
| 研修項目 |
|
※ セキュリティ専門家に対して研修を実施する研修事業者の要件は、事業者の「実施体制」及び「研修コンテンツ」の観点で設定することとし、上記研修内容を含め、研修事業者募集までの間に具体化を図る予定。
| 項目 | 力量の保持 | 力量の維持 |
|---|---|---|
| 情報処理安全確保支援士 | ITSSレベル4に位置づけられる | 年次でオンライン講習を受けるとともに、3年間のうち1回実践講習を受ける。 |
| 公認情報セキュリティ監査人※公認情報セキュリティ主任監査人を含む。 | ITSSレベル4に相当する力量を有すると考えられる | 監査業務等を通じて更新に必要な資格維持ポイントを取得する。 |
| CISSP | 講習受講、業務経験、書籍通読等を通じて更新に必要なCPEポイントを取得する。 | |
| CISM | ||
| CISA | ||
| ISO27001 主任審査員 |
|
★4の第三者評価または技術検証を実施する資格を得るためには、所定要件に関する指定委員会の審査を受ける必要があります。
| 分類 | 評価機関及び技術検証に課す要件 |
|---|---|
| ★4 第三者評価を行うために満たすべき要件(評価機関の要件) |
|
| ★4 技術検証を行うために満たすべき要件(技術検証事業者の要件) |
|
※ 条件を満たす場合、同一の機関が評価と技術検証の両方を担うことが可能です。
※ 具体的な要件は今後公開される予定です。
※ 技術検証には、ペネトレーションテスト(侵入試験)などが含まれます。
★4の第三者評価における責任者は、★3自己評価のセキュリティ専門家の要件を満たす必要があります。
また、技術検証の責任者は、脆弱性診断などの分野で実績を持つ専門家を想定していますが、
評価や検証の実務担当者については、研修の受講は求められますが、所定の力量の保持は求められません。
| 分類 | 役割 | 前提 | 力量の保持/維持 | 研修の受講 | |
|---|---|---|---|---|---|
| 第三者 評価 |
★4評価責任者 | 評価過程全般を統括し、自らの責任において評価を行う。 | セキュリティ専門家の条件を満たすこと | (セキュリティ専門家として一定の要件を満たすため、追加の要件は課さない。) | (セキュリティ専門家であり、既に研修を受講しているため、新たに要件を課さない。) |
| (★4評価責任者が実際の作業を★4評価従事者に担わせる場合)★4評価従事者 | ★4評価責任者の監督下で、第三者評価に係る作業を行う。 | なし | ー | 制度が定める研修を受講していること。 | |
| 技術 検証 |
★4技術検証責任者 | 技術検証過程全般を統括し、自らの責任において技術検証を行う。 | 原則として、「情報セキュリティサービス基準適合サービスリスト」(脆弱性診断サービス)における技術責任者を指す。 | (「情報セキュリティサービス基準適合サービスリスト」(脆弱性診断サービス)における技術責任者であり、既に力量を保持しているため、新たに要件を課さない。) | |
| (★4技術検証責任者が実際の作業を★4技術検証従事者に担わせる場合)★4技術検証従事者 | ★4技術検証責任者の監督下で、技術検証に係る作業を行う。 | なし | ー |
※ ★4技術検証責任者は★4評価責任者との兼務も可能とする。
★3では、取得を希望する企業が作成した自己評価をもとに、セキュリティ専門家による文書確認が行われます。
★4では、文書確認に加えて、評価機関による実地審査や、技術的な検証(脆弱性検査など)が実施されます。
| 評価プロセス | 所要期間 (想定) |
実施内容等 | |
|---|---|---|---|
| ★3 | ★4 | ||
| 文書確認(提出書類の確認) | 1日〜2日程度 |
|
|
| 実地審査(取得希望企業へのヒアリング、規程、操作画面等の確認による評価) ※リモートでの実施も可 |
1日〜2日程度 ※事前準備、報告書作成は除く |
(実施なし) |
|
| 技術検証(取得希望企業の管理する対象機器に対して既知脆弱性の悪用等の一般的な攻撃パターンを試行) |
|
||
| 合格基準 | ー | ★3・★4ともに、原則として、全ての評価基準への適合を求める。 | |
| 不適合の指摘 及び改善 |
ー | 評価結果に不適合が発見された場合であっても、適切に是正対処し、セキュリティ専門家から当該是正について了承を得られれば★3を取得可能。 | 不適合事項の是正報告を、指摘時から一定期間内(例:評価機関からの指摘事項が通知されてから1ヶ月以内)に提出し、内容について了承を得られれば★4を取得可能。 |
※ 評価プロセスでは、各取得希望組織で決定した適用範囲の中から対象をサンプリングの上、評価等を実施することを想定。
※ より具体な実施内容を、本方針に基づき、令和8年度に検討・詳細化予定。
★3は有効期間を1年とし、毎年対策状況を点検し、基準全体を満たしている場合に更新が可能となります。
★4は有効期間を3年とし、有効期間内は毎年の自己評価をもって維持することが想定されています。
いずれの場合も、適用範囲や対策状況に大きな変更があった場合には、改めて専門家や評価機関による確認・評価を受ける必要があります。※
| ★3 | ★4 | ★5 | |
|---|---|---|---|
| 評価実施主体 | 適合性評価の対象となる組織自身(自己評価) | 指定委員会から指定を受けた評価機関(第三者評価) | TBD |
| 有効期間 | 1年 | 3年 | |
| 必要な手続き |
|
|
|
| 合格基準 | 原則として、全ての評価基準への適合を求める。 | ||
| ★の取消し等 | 内部通報等により、取得組織において虚偽報告、情報隠蔽等の不正行為が確認された場合、評価機関又は事務局から★の一時停止又は取消しを行う場合がある。 | ||
再評価が必要となる主なケース
評価取得後であっても、以下のような変更が発生した場合には、改めて評価の見直しが必要となる可能性があります。
・要求事項や評価基準に関係する社内規程・手順書の大幅な変更
・セキュリティ対策の実施方法や運用方法の大きな変更
(例:システムやサーバの大規模なリプレイス、クラウド環境への移行、ネットワーク構成の変更など)
一方で、誤字脱字の修正や軽微な設定変更など、評価結果に影響しない範囲の変更については対象外とされています。
★3または★4を取得した企業については、企業名や所在地、評価の適用範囲などの情報が登録され、公開される仕組みが整備される予定です。
これにより、取引先や顧客が企業のセキュリティ対応状況を確認できるようになり、
サプライチェーン全体での信頼性向上につながることが期待されています。
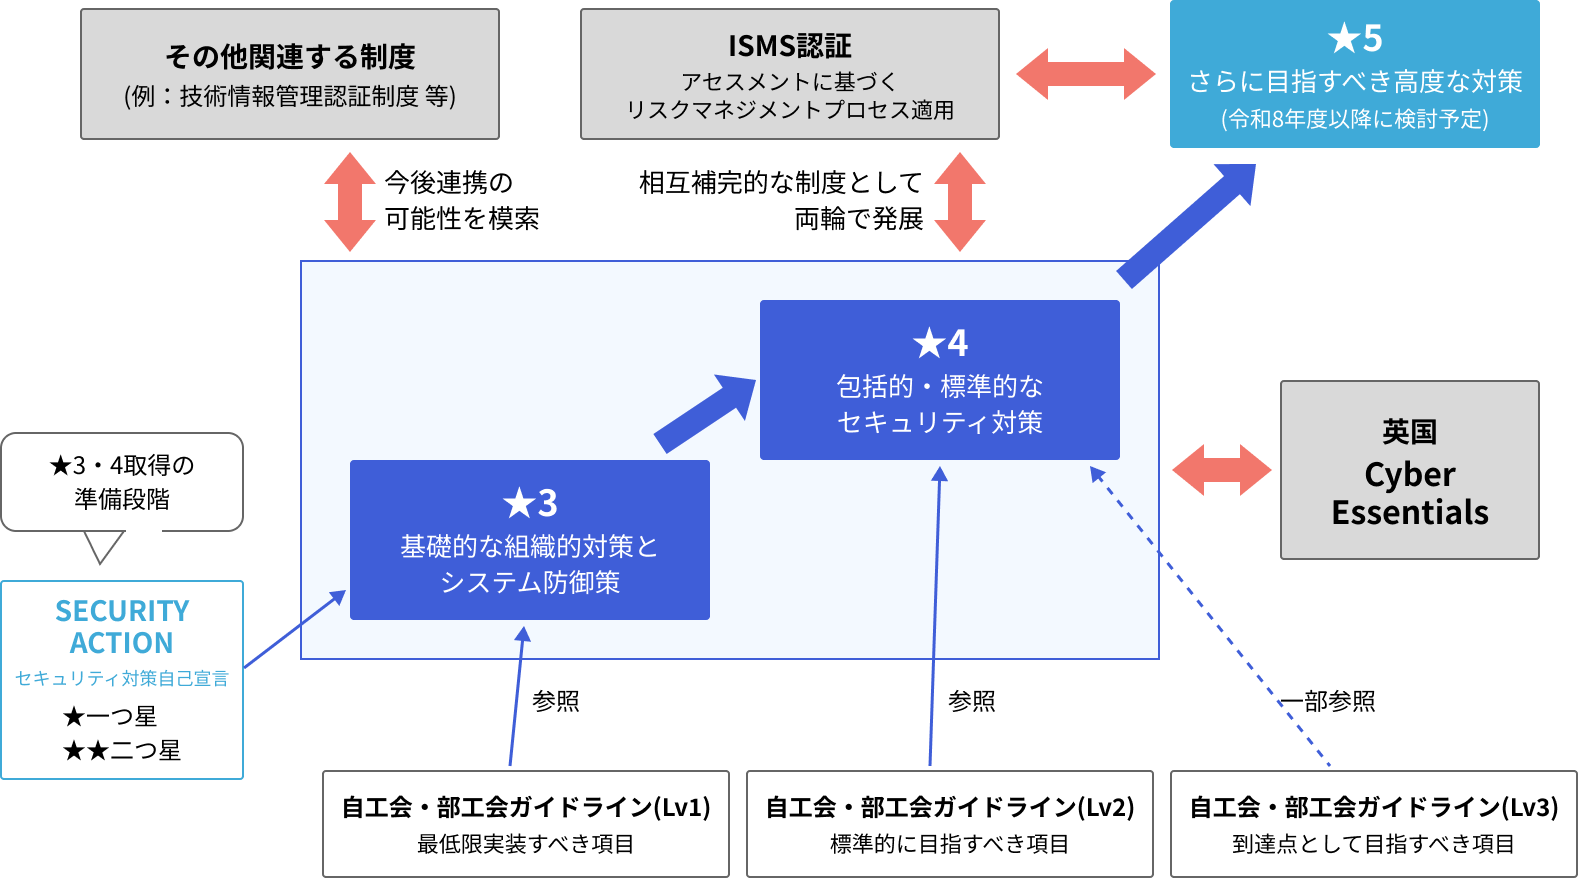
SCS評価制度(★3・★4)は、先行する仕組みである「SECURITY ACTION」「自工会・部工会ガイドライン」や、国際標準であるISMS適合性評価制度等と相互補完的な制度として発展することを目指しています。
 タップで拡大
本制度では、評価取得や継続的な運用を支援するための各種施策が整備されています。中小企業向け支援サービスの活用や、取引先との連携による段階的な対策推進など、企業の状況に応じて制度対応を進めやすい環境が整えられています。
本ページでは、制度の全体像や取得検討時の判断ポイントを中心に整理しています。一方で、評価基準の詳細や、具体的な対応の進め方、個別論点については、関連ウェビナーやコラム、資料にて順次詳しくご案内しています。
SCS評価制度への対応にあたっては、現状把握から評価取得、運用・更新対応まで、段階的な取り組みが必要となります。「SPC Trust Chain」や「STCコンサルティング」では、評価制度対応に必要なプロセスを一貫して支援しています。
評価制度対応を進めたい方へ
「SPC Trust Chain」は、サプライチェーンにおけるセキュリティ対応のプロセスを可視化し、評価・改善・管理まで一元的に進められるセキュリティマネジメントサービスです。
経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」★3、★4取得準備のための体制構築、ドキュメント作成、運用を支援するセキュリティコンサルティングサービスです。
まずは情報整理から始めたい方へ
制度の全体像や★3/★4の考え方、評価取得までの進め方を整理した資料をご用意しています。取得検討の初期段階の情報整理にご活用いただけます。
SCS評価制度★の取得・運用について解説社内での理解・スキル習得を進めたい方へ
SCS評価制度への対応には、評価基準の理解やセキュリティ対策に関する基礎的な知識も重要です。L+では、SCS評価制度に対応した専門コースを提供しており、社内人材の育成や理解促進にご活用いただけます。
SCS専用教育コース